Il quadro normativo europeo è in continua evoluzione e le aziende devono muoversi tra regole sempre più numerose e articolate. La domanda è concreta: come possono le politiche Smart Cloud aiutare le imprese a far fronte alle nuove leggi, rispettarle e ottenere anche un vantaggio competitivo? La risposta sta in un modo di lavorare in anticipo, con strumenti moderni, che porta la conformità dentro le attività di tutti i giorni. Le politiche Smart Cloud non servono solo a limitarsi a spuntare una checklist: inseriscono la conformità nei processi operativi usando automazione, scalabilità e una governance chiara per prevedere e gestire i nuovi obblighi.
Questo approccio aiuta a proteggere i dati sensibili, a mantenere la fiducia dei clienti e a lavorare in modo più efficiente — includendo anche l’utilizzo di soluzioni cloud gratis per esigenze meno critiche — senza uscire dai principi fondamentali di sicurezza e trasparenza. Per le organizzazioni che si muovono nel perimetro della compliance digitale europea, adottare questo modello significa trasformare un obbligo in un fattore di competitività.
Cultura della conformità di nuova generazione: definizione e principi
Nel digitale di oggi, la conformità non è più solo una formalità o un controllo da eseguire una volta sola — per esempio al lancio di un prodotto o di un servizio. Per molte aziende è diventata una questione di mentalità: serve un controllo continuo e aggiornato di documenti, registri, procedure e verifiche. Questo avviene perché gli ambienti IT sono sempre più distribuiti e le infrastrutture cloud — spesso ibride e multi-cloud — richiedono controlli di sicurezza e governance coerenti ovunque.
Molte organizzazioni hanno accelerato l’adozione del cloud, ma questo comporta anche l’obbligo di operare entro regole in continuo aggiornamento e talvolta di notevole complessità. Privacy (GDPR), norme locali in paesi diversi e requisiti di cybersecurity come NIS2 e DORA hanno spostato la conformità: da compito “statico” a lavoro continuo di adattamento. La conformità digitale di nuova generazione si fonda sulla capacità di mantenere nel tempo un sistema coerente di documentazione, prove, registrazioni, procedure e controlli — sempre aggiornati — per tutto il ciclo di vita di sistemi, prodotti e servizi.
Come evolvono i paradigmi della conformità nel contesto digitale
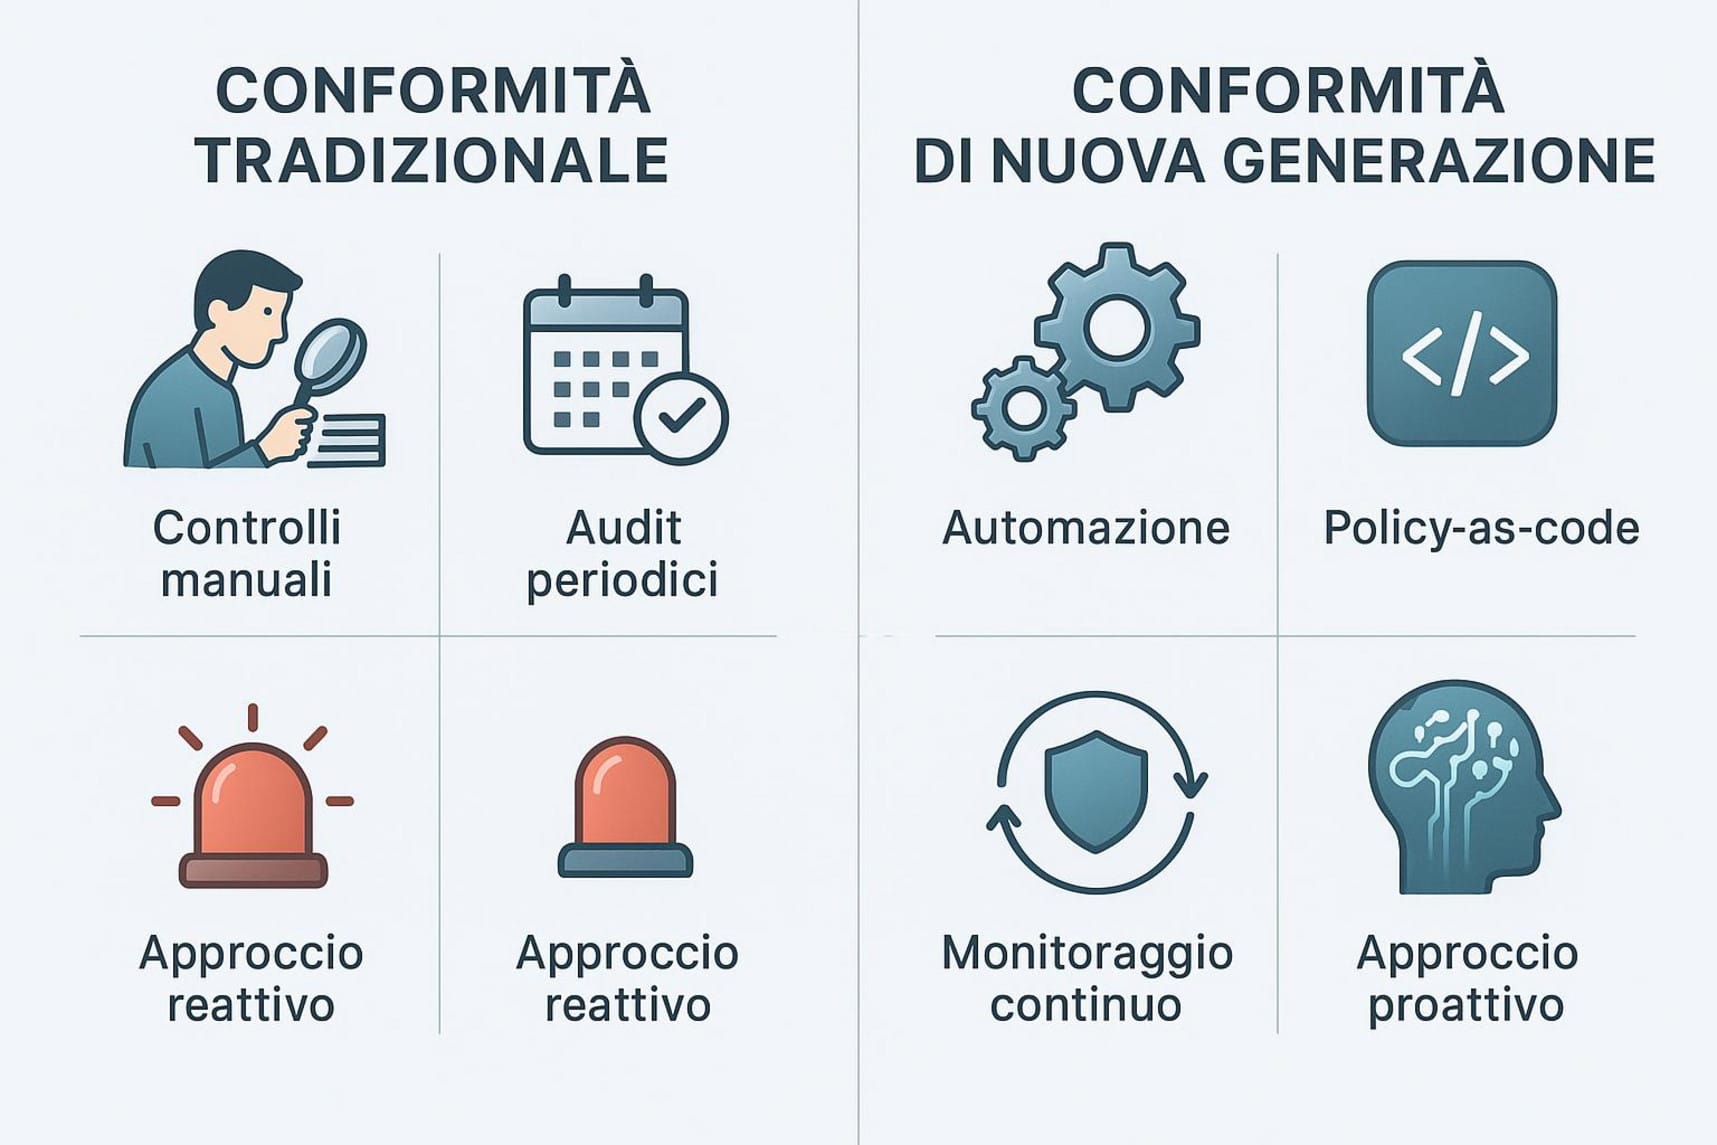
Nel contesto digitale, la conformità sta passando da metodi manuali e reattivi a soluzioni con automazione continua. In passato gli audit erano periodici ed erano essenzialmente retrospettivi; oggi, con la velocità e la scala tipiche del cloud, questi metodi non sono più sufficienti. Le organizzazioni più avanzate stanno adottando la conformità continua, inserendo i controlli direttamente nei flussi di lavoro quotidiani. In pratica, la conformità smette di essere un’attività separata e diventa parte della pipeline di sviluppo e dell’Infrastructure as Code (IaC).
Con l’automazione, ogni risorsa cloud — macchina virtuale, bucket di storage, cluster Kubernetes e così via — può essere creata già in linea con standard normativi e di sicurezza, e poi monitorata in modo continuo per tutta la sua vita operativa. In questo modo, ogni deviazione viene rilevata e corretta immediatamente, mantenendo l’ambiente sempre pronto per le verifiche e riducendo il rischio di incidenti costosi. L’automazione non dipende da controlli manuali: sostituisce gli audit saltuari con verifiche in tempo reale e intercetta anche il cosiddetto configuration drift (lo scostamento progressivo della configurazione rispetto allo stato atteso).
Differenze tra conformità tradizionale e conformità di nuova generazione
La differenza principale tra conformità tradizionale e conformità di nuova generazione sta nel modo di operare: da statica a dinamica, da reattiva a preventiva, da manuale ad automatizzata. In passato la conformità era vista spesso come burocrazia: audit periodici, controlli manuali e attenzione al rispetto formale delle regole in un preciso momento. Era un modello lento, costoso e soggetto a errori umani, poco adatto a cambiamenti tecnici e normativi rapidi.
La nuova cultura della conformità, invece, si allinea alla natura del cloud: agile e più efficiente. Adotta il principio della compliance by design, integrando i requisiti normativi già nella fase di progettazione di sistemi e servizi (approfondimento: https://truenumbers.it/aziende/). Si basa sulla policy-as-code: le regole di conformità vengono codificate nell’infrastruttura e applicate automaticamente a ogni rilascio. Il monitoraggio continuo, supportato da strumenti di Cloud Security Posture Management (CSPM), valuta le risorse in tempo reale e può rilevare — e spesso correggere — configurazioni errate o violazioni di policy. Questo garantisce coerenza, riduce gli errori, consente il versionamento delle policy (utile in fase di audit) e permette di rilasciare applicazioni e servizi con maggiore velocità senza abbassare il livello di sicurezza.
L’impatto delle nuove leggi europee sulla conformità digitale
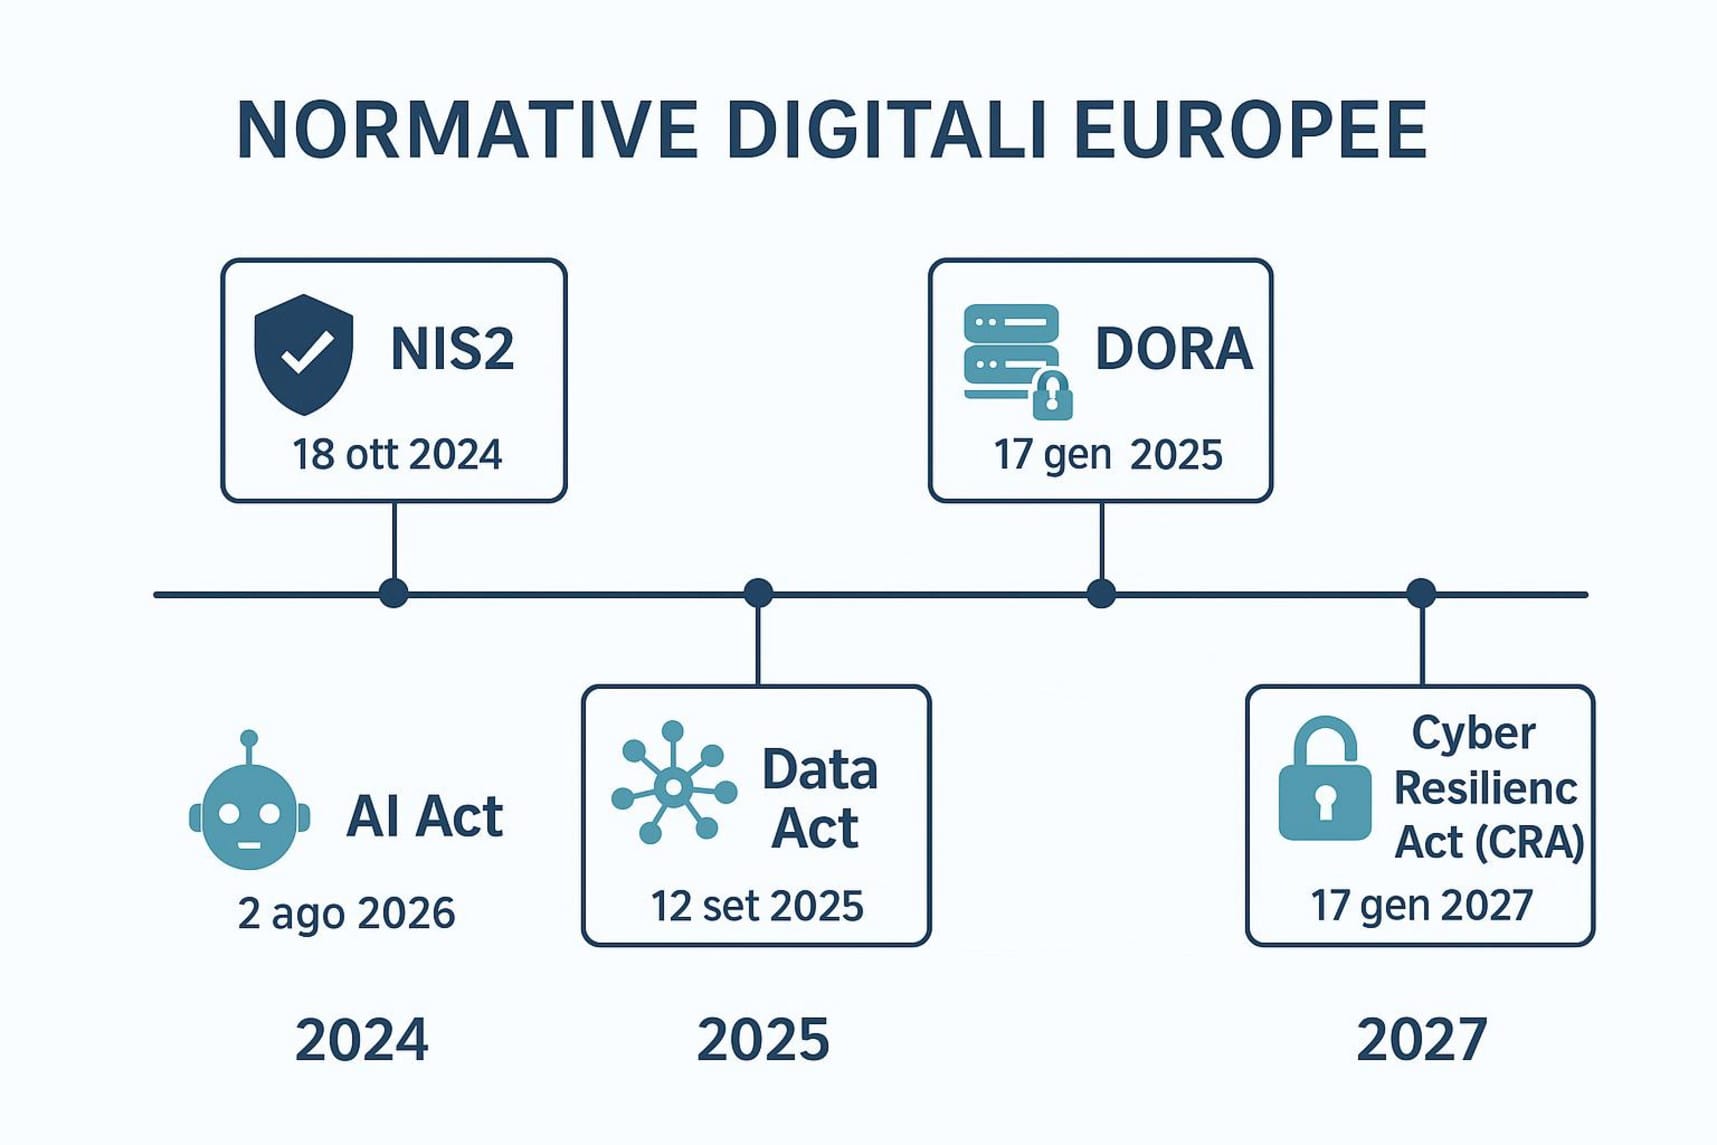
Il periodo 2026-2027 sarà particolarmente ricco di nuove norme per le imprese europee. Regolamenti come l’AI Act, il Cyber Resilience Act (CRA), il Data Act, NIS2 e DORA stanno spingendo verso un modello di conformità digitale fondato su tracciabilità, gestione del rischio e aggiornamento costante. Queste leggi non aggiungono solo nuovi obblighi: cambiano il significato stesso di “essere conformi,” collegando la conformità al ciclo di vita di prodotti e servizi digitali. La sfida non è più solo rispettare i requisiti, ma dimostrare in modo continuo quel rispetto attraverso documentazione, organizzazione e procedure solide.
L’obiettivo comune è aumentare sicurezza, resilienza e trasparenza nel digitale europeo, proteggendo i diritti delle persone e favorendo un’innovazione più responsabile. Questo incide direttamente sulle scelte aziendali: la conformità non va più considerata un semplice costo, ma un investimento per costruire fiducia con clienti, autorità e partner e per migliorare la propria posizione sul mercato.
AI Act, NIS2, DORA e Data Act: le principali novità normative
Le principali novità stanno ridisegnando il quadro normativo per il digitale europeo.
L’AI Act (Reg. UE 2024/1689), in vigore dal 1° agosto 2024 con applicazione graduale, si concentra sui sistemi di Intelligenza Artificiale ad alto rischio. Richiede documentazione tecnica dettagliata, registrazioni automatiche di eventi rilevanti, monitoraggio post-commercializzazione e una nuova valutazione della conformità in caso di modifiche sostanziali. L’obiettivo è garantire maggiore trasparenza, tracciabilità e affidabilità, soprattutto per i sistemi che possono incidere su diritti fondamentali o sicurezza pubblica.
Il Cyber Resilience Act (CRA) (Reg. UE 2024/2847), con applicazione generale dall’11 dicembre 2027, stabilisce requisiti essenziali di cybersecurity per i prodotti con elementi digitali. Impone di dimostrare la conformità con documentazione tecnica che descriva progettazione, sviluppo e gestione delle vulnerabilità lungo tutto il ciclo di vita del prodotto.
Il Data Act (Reg. UE 2023/2854), applicabile dal 12 settembre 2025, disciplina accesso, disponibilità e trasparenza dei dati generati da prodotti connessi e servizi correlati, attribuendo particolare rilievo alla trasparenza precontrattuale e al controllo dell’utente sui propri dati.
La direttiva NIS2 (Dir. UE 2022/2555), che gli Stati membri avrebbero dovuto recepire entro il 17 ottobre 2024, punta ad alzare il livello medio di cybersecurity nell’UE. Impone a entità essenziali e importanti misure tecniche, operative e organizzative per gestire i rischi: identificazione e documentazione dei rischi, piani di trattamento, controllo della conformità, gestione di incidenti e vulnerabilità.
Il regolamento DORA (Reg. UE 2022/2554), applicabile dal 17 gennaio 2025, rafforza gli obblighi nel settore finanziario in materia di resilienza operativa digitale, governance del rischio ICT, gestione di incidenti e vulnerabilità e vigilanza rafforzata sulle dipendenze da fornitori terzi ICT.
Date chiave, obblighi e categorie di aziende coinvolte
Il 2026-2027 è un passaggio cruciale per l’applicazione di queste norme. L’AI Act avrà applicazione generale dal 2 agosto 2026, mentre le disposizioni sui sistemi di IA ad alto rischio diventeranno effettive dal 2 agosto 2027. Chi sviluppa o utilizza IA ad alto rischio deve quindi già impostare sistemi strutturati di documentazione e monitoraggio.
Il CRA anticipa alcuni obblighi: quelli relativi a organismi notificati e valutazione della conformità dall’11 giugno 2026, e la segnalazione di vulnerabilità attivamente sfruttate e di incidenti gravi dall’11 settembre 2026, prima dell’applicazione generale del 2027. Ciò rende indispensabili processi di sviluppo sicuro e gestione delle vulnerabilità per i prodotti con elementi digitali.
Il Data Act è applicabile dal 12 settembre 2025 e richiede di rivedere le regole su accesso e trasparenza dei dati generati da prodotti connessi. DORA, operativo dal 17 gennaio 2025, ha già imposto al settore finanziario nuovi obblighi su rischio ICT, resilienza operativa e mappatura delle dipendenze da terzi. NIS2, pur dovendo essere recepita entro ottobre 2024, mostrerà effetti ancora più evidenti nel 2026-2027, con attenzione su un sistema di gestione della sicurezza capace di identificare, valutare, trattare e monitorare i rischi in modo continuativo.
Le aziende coinvolte sono numerose. L’AI Act riguarda sviluppatori e fornitori di sistemi AI, in particolare ad alto rischio. Il CRA riguarda produttori e importatori di prodotti con elementi digitali. Il Data Act coinvolge chi genera o utilizza dati di prodotti connessi. NIS2 e DORA si rivolgono, rispettivamente, a entità essenziali e importanti in settori chiave (energia, trasporti, sanità, digitale, ecc.) e a tutte le entità finanziarie. Per tutti, la conformità non è più una verifica “una tantum”: diventa una funzione stabile di governo del cambiamento tecnologico.
Smart Cloud e politiche di conformità: caratteristiche e vantaggi
Le politiche Smart Cloud rappresentano una base strategica per la conformità di nuova generazione: forniscono strumenti per gestire il quadro normativo con maggiore velocità e minore dispersione di risorse. Non si tratta semplicemente di spostare dati nel cloud, ma di sfruttarne le capacità per costruire un sistema di conformità solido e orientato alla prevenzione. Una policy cloud “smart” impiega automazione, scalabilità e una governance chiara, in modo che la conformità non ostacoli l’operatività, ma la supporti (approfondimento: https://www.ibm.com/it-it/topics/cloud-computing).
Queste politiche mirano a mantenere infrastruttura e dati sempre allineati a norme e buone pratiche di sicurezza. Dalla gestione degli accessi alla protezione dei dati, dalla rete alla gestione degli incidenti, lo Smart Cloud offre maggiore visibilità e controllo, consentendo all’azienda di dimostrare la conformità con più rapidità e affidabilità — riducendo costi e rischi rispetto agli approcci tradizionali.
Cosa rende una policy cloud “smart” nella gestione della conformità
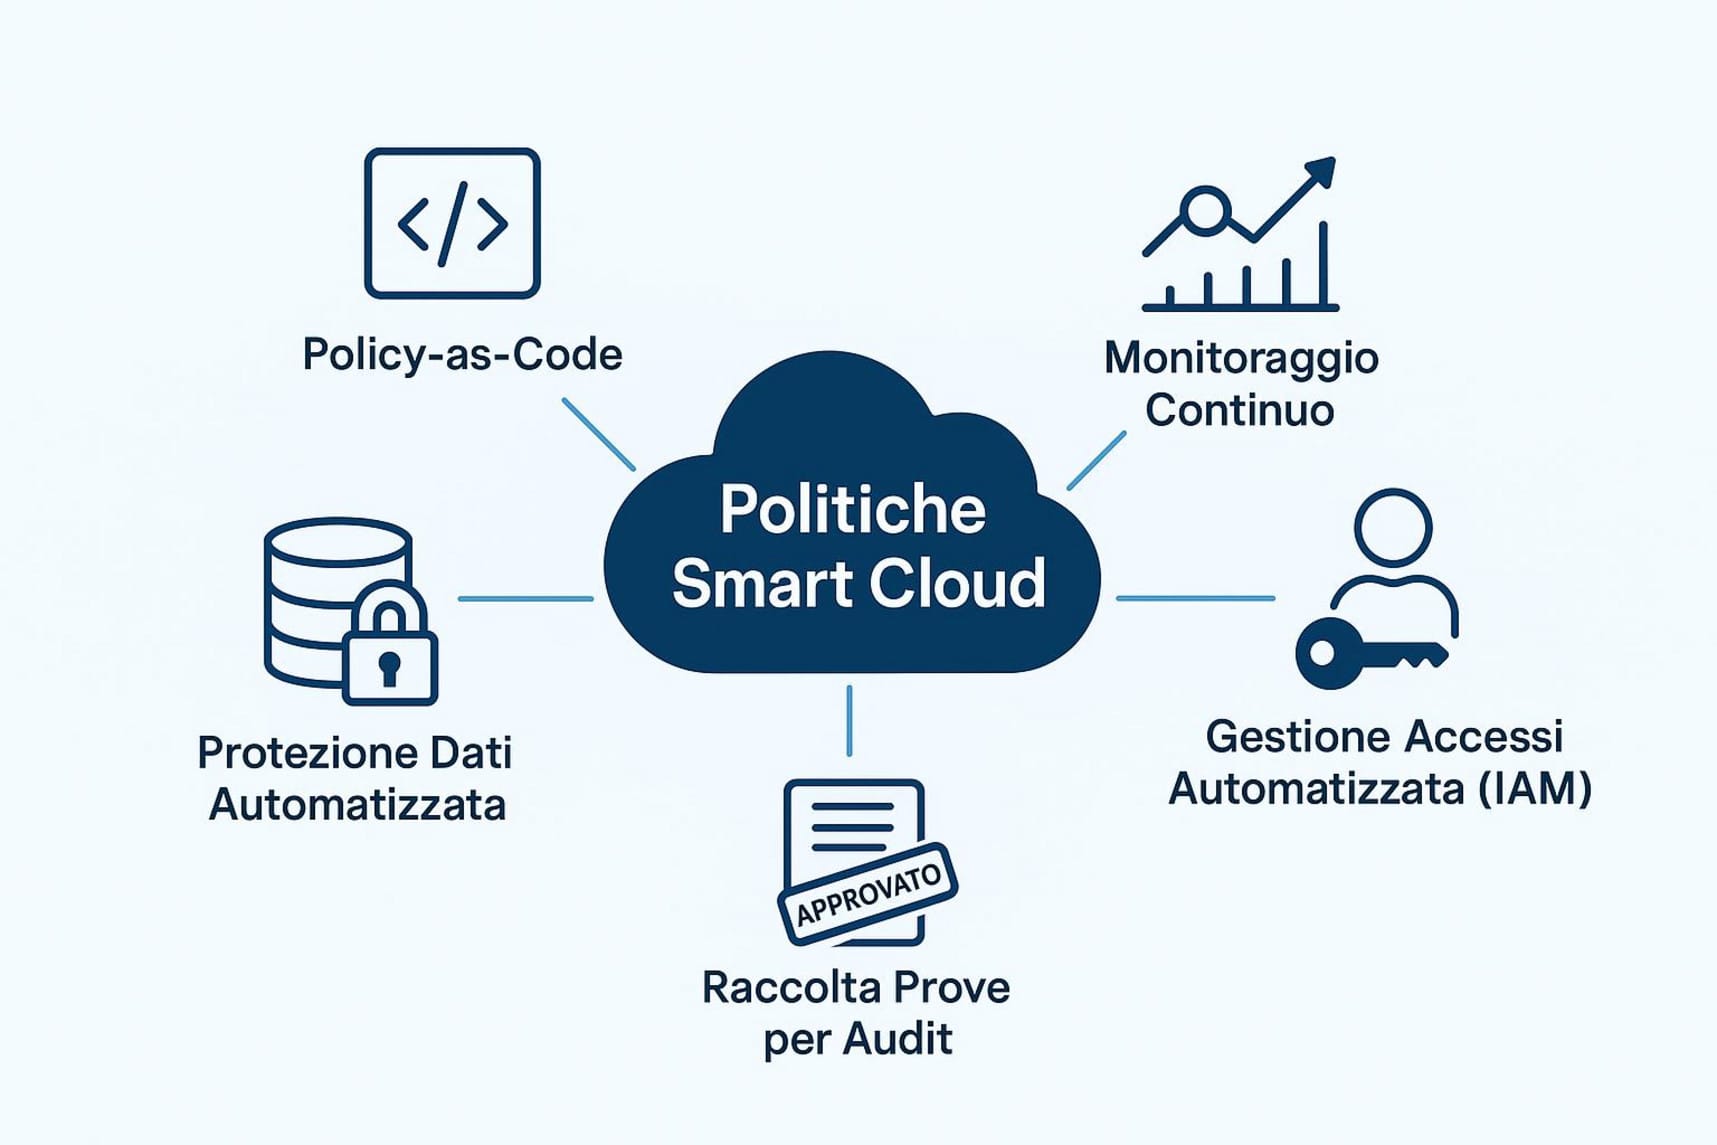
Una policy cloud è “smart” quando sfrutta l’automazione e, dove opportuno, l’intelligenza artificiale per superare i limiti del lavoro manuale. Il primo pilastro è la Policy-as-Code: le regole di conformità vengono incorporate nel codice dell’infrastruttura (IaC). In questo modo le policy vengono applicate in modo coerente e automatico a ogni provisioning di risorse cloud, garantendo la conformità in modo continuativo sin dalla fase di sviluppo. Ne consegue anche il versionamento delle policy, prezioso in sede di audit.
 Il monitoraggio continuo della conformità è un altro elemento centrale: strumenti CSPM controllano in tempo reale gli ambienti cloud per individuare configurazioni errate, violazioni di policy o lacune di sicurezza. In molti casi possono correggere i problemi automaticamente, mantenendo le risorse conformi senza interventi manuali. La raccolta automatica delle prove riduce il carico di lavoro durante gli audit: log, configurazioni, permessi e impostazioni di sicurezza vengono acquisiti in modo continuo e centralizzati per garantirne la disponibilità immediata. I controlli di conformità mappati collegano i requisiti normativi ai template IaC, applicando automaticamente l’allineamento agli standard.
La gestione automatizzata di identità e accessi (IAM) analizza le policy IAM e segnala permessi eccessivi o ruoli configurati in modo scorretto, riducendo il rischio di non conformità.
La protezione dei dati include controlli automatici sulla crittografia (a riposo, in transito e in uso) e l’utilizzo di strumenti DLP per bloccare trasferimenti non autorizzati. La sicurezza di rete viene monitorata tramite verifiche su configurazioni, regole firewall e protezione DDoS. Infine, la governance automatizzata aiuta ad allineare le operazioni cloud a requisiti normativi e di settore come GDPR, HIPAA e PCI-DSS, chiarendo altresì il modello di responsabilità condivisa.
Benefici per le aziende: automazione, scalabilità e governance proattiva
Adottare politiche Smart Cloud produce benefici che vanno ben oltre il rispetto formale delle norme e può trasformarsi in un reale vantaggio competitivo. L’automazione aumenta l’efficienza: i controlli in tempo reale riducono significativamente le attività ripetitive dei team, che possono così concentrarsi su iniziative di sicurezza e ingegneria a maggiore valore aggiunto. Migliorano anche accuratezza e coerenza, poiché le policy vengono applicate in modo uniforme con minore margine di errore umano, riducendo il rischio di sanzioni.
La scalabilità è un altro elemento chiave: anche quando l’infrastruttura cresce su più servizi e piattaforme, le regole di conformità restano coerenti e aggiornate. L’azienda può quindi espandersi senza che la conformità diventi un collo di bottiglia. La governance proattiva nasce dal monitoraggio continuo: vulnerabilità e configurazioni errate vengono individuate e corrette rapidamente, spesso prima che si trasformino in violazioni concrete. Questo rafforza le difese cloud e accelera la risposta alle minacce.
L’automazione semplifica inoltre gli audit: raccolta delle prove, test dei controlli e report possono essere generati automaticamente, mantenendo l’organizzazione pronta alle verifiche tutto l’anno e riducendo costi e tempi per le revisioni esterne. Integrare i controlli di conformità nelle pipeline DevOps e CI/CD permette di rilasciare applicazioni più velocemente senza compromettere la conformità normativa. Infine, la conformità continua rafforza la fiducia di clienti, autorità e partner — e questa fiducia può diventare un concreto punto di forza competitivo.
Governance dei dati nel cloud: trasparenza, sicurezza e continuità
La governance dei dati nel cloud è un pilastro centrale delle politiche Smart Cloud: garantisce trasparenza, sicurezza e continuità operativa in un contesto normativo sempre più stringente. Il cloud non è più soltanto “spazio di archiviazione”: diventa un punto di controllo in cui sicurezza, governance e fiducia sono integrate sin dalla progettazione. Con la crescente diffusione dell’AI, la sfida non è solo adottare algoritmi avanzati, ma assicurarsi che ogni decisione automatizzata sia trasparente, verificabile e conforme alla normativa vigente.
Un tema centrale è la sovranità dei dati. Nel public cloud tradizionale, i dati possono essere distribuiti in data center ubicati in paesi diversi, con ordinamenti giuridici differenti, generando potenziali conflitti normativi e incertezze sulla titolarità del controllo. Il modello di cloud sovrano punta invece a mantenere i dati in data center nazionali o UE, con garanzie di residenza e controllo giuridico. Questo riduce i rischi legati a giurisdizioni estere e facilita l’allineamento a normative europee come GDPR e AI Act, anche grazie a certificazioni e audit di terze parti.
La sicurezza si rafforza con crittografia avanzata, chiavi gestite localmente, separazione certificata di ambienti e tenant, e accessi conformi agli standard UE. La trasparenza e la continuità si fondano su monitoraggio costante e tracciabilità completa di dati e modelli, con log verificabili per audit e compliance — aspetto di particolare rilievo in settori regolamentati come finanza, sanità e pubblica amministrazione. Un’infrastruttura cloud certificata, con alta disponibilità, SLA chiari e supporto 24/7, diventa parte integrante della conformità: contribuisce alla resilienza in caso di incidenti e riduce i tempi di fermo. In sintesi, la governance dei dati nel cloud sovrano aiuta a rendere i progetti AI e digitali non solo efficaci, ma anche conformi, verificabili e resistenti agli imprevisti.
Strategie per preparare l’azienda alle nuove normative con soluzioni cloud
Preparare un’azienda alle nuove normative con soluzioni cloud richiede un piano strutturato. Non è sufficiente spostare dati e applicazioni: occorre ripensare sicurezza e conformità in chiave cloud-native. Questo implica comprendere i rischi specifici del cloud, adottare strumenti e processi automatizzati per controlli continuativi e selezionare con attenzione partner e fornitori cloud.
Una strategia efficace deve coinvolgere tecnologia, organizzazione e persone. L’obiettivo è costruire un sistema capace di adattarsi rapidamente ai cambiamenti normativi, proteggendo i dati e garantendo la continuità operativa. Obiettivi chiari, analisi dei rischi e un modello di governance con responsabilità ben definite sono i passi fondamentali per un percorso di conformità cloud sostenibile.
Identificare i rischi di non conformità nel cloud
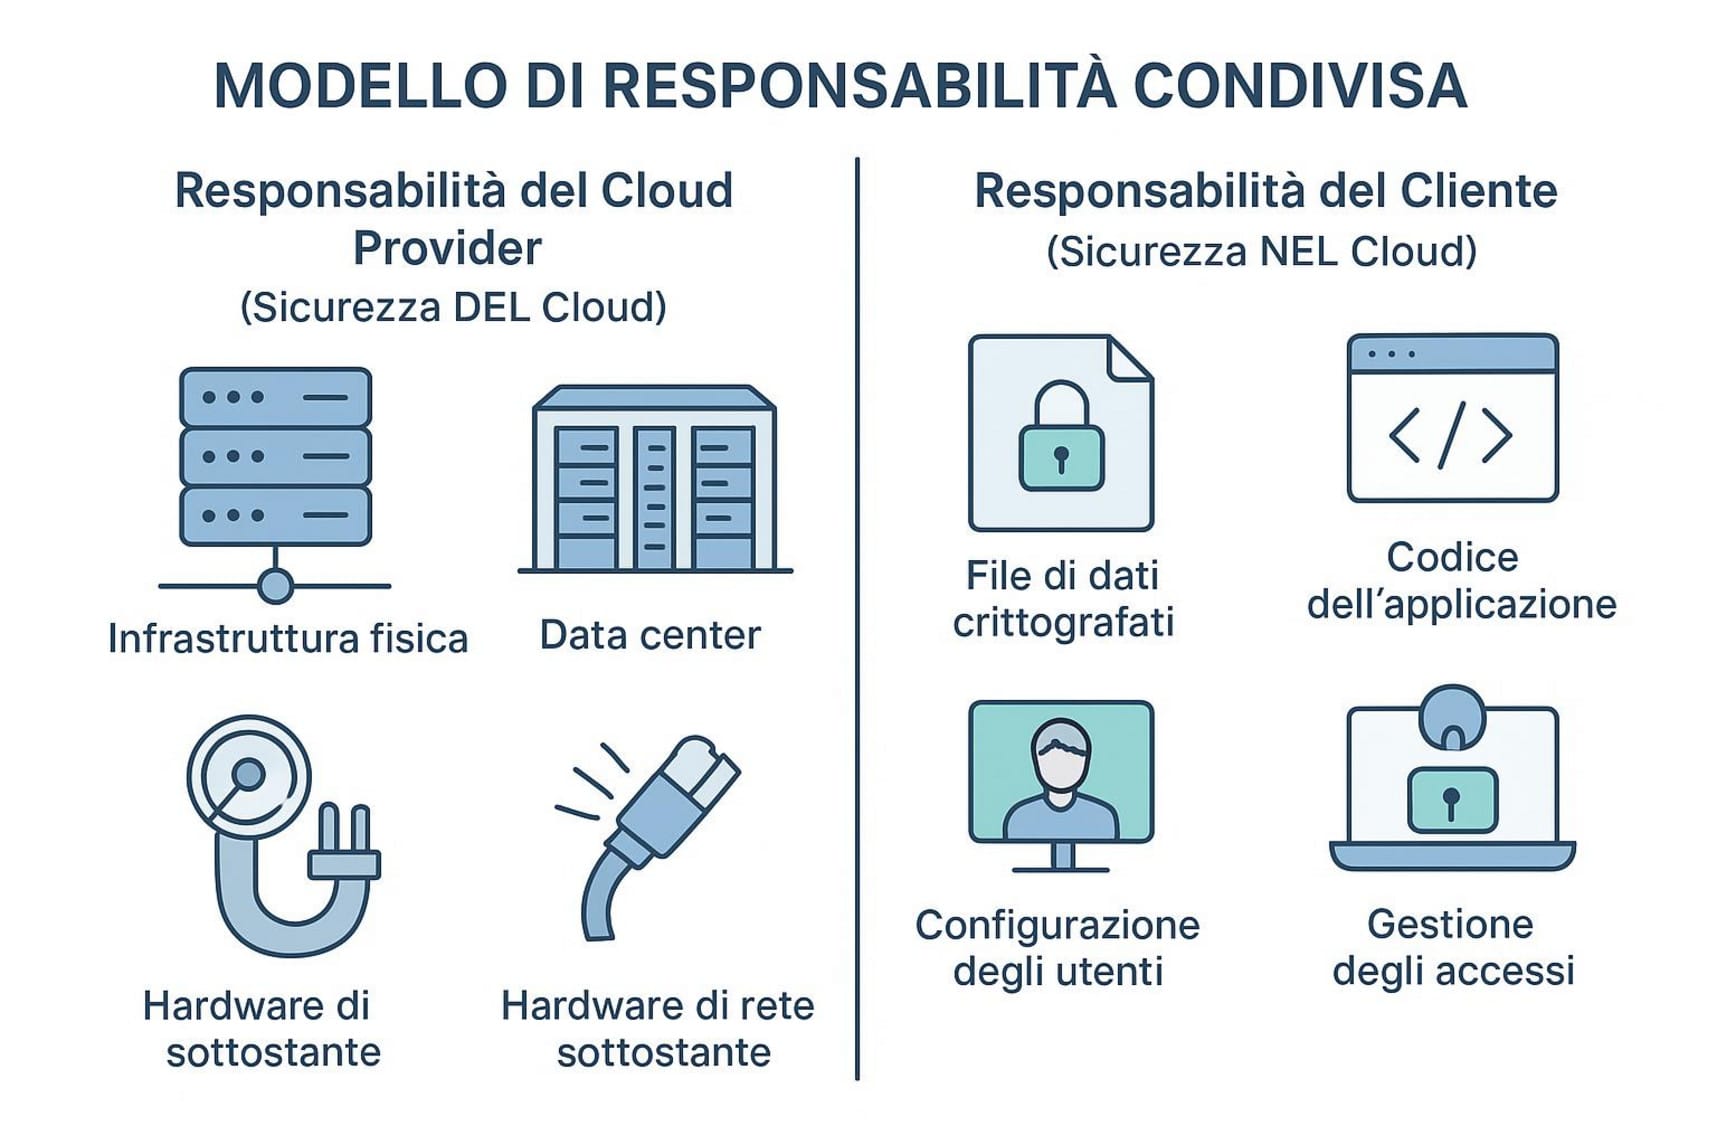
Il primo passo è un’analisi dei rischi strutturata. Le aziende devono gestire rischi specifici legati a workload e configurazioni cloud. Un concetto basilare è il modello di responsabilità condivisa: il provider protegge l’infrastruttura, ma la responsabilità su dati e conformità rimane al cliente. Molte organizzazioni non hanno una chiara delimitazione di competenze tra loro e il provider, e spesso non dispongono di un piano concreto di gestione della conformità cloud, lasciando lacune di sicurezza.
Tra i rischi più seri figurano le minacce interne, che possono aggirare anche buone misure tecniche. Un insider può sottrarre credenziali e dati, spesso tramite phishing, keylogging o tecniche di ingegneria sociale. Per ridurre questo rischio è indispensabile il monitoraggio continuo del comportamento degli utenti, al fine di rilevare attività anomale.
Le violazioni e perdite di dati rappresentano un altro punto critico. Alterazioni, cancellazioni o accessi non autorizzati possono avere conseguenze gravi, anche sul piano reputazionale e finanziario. Per ridurre il rischio sono necessari: protezione delle API cloud, strumenti di sicurezza (anche basati su IA) per monitorare l’infrastruttura, crittografia dei dati in transito e a riposo, corretta gestione delle chiavi, backup frequenti e accessi limitati con revoca rapida dei privilegi. Infine, le vulnerabilità di sistemi e servizi possono derivare da software di terze parti o patch non verificate. È necessaria un’attenta valutazione degli strumenti adottati, una lettura approfondita degli SLA e, se necessario, il supporto di esperti per colmare le lacune.
L’annuario 2025 di Truenumbers
Tutti i dati che hanno segnato l’anno in un unico volume di 200 pagine. Grafici, analisi e zero opinioni. Solo fatti supportati da dati ufficiali.
Scopri i contenutiAudit automatici, log e tracciabilità delle operazioni
Nella conformità di nuova generazione, audit automatici, log e tracciabilità delle operazioni sono imprescindibili. L’automazione sostituisce gli audit periodici con verifiche in tempo reale, mantenendo l’ambiente sempre pronto ai controlli. Questo riduce i costi di preparazione e alleggerisce i team da attività ripetitive, liberando risorse per iniziative a maggiore valore.
Il monitoraggio continuo della conformità è il punto cardine. Gli strumenti CSPM analizzano gli ambienti cloud per individuare configurazioni errate, violazioni di policy e lacune di sicurezza, con la possibilità di intervenire in correzione automatica. La raccolta automatica delle prove è un altro elemento fondamentale: log, configurazioni, permessi e impostazioni di sicurezza vengono acquisiti e conservati in modo centralizzato e costantemente aggiornato, riducendo il lavoro manuale e gli errori in fase di audit.
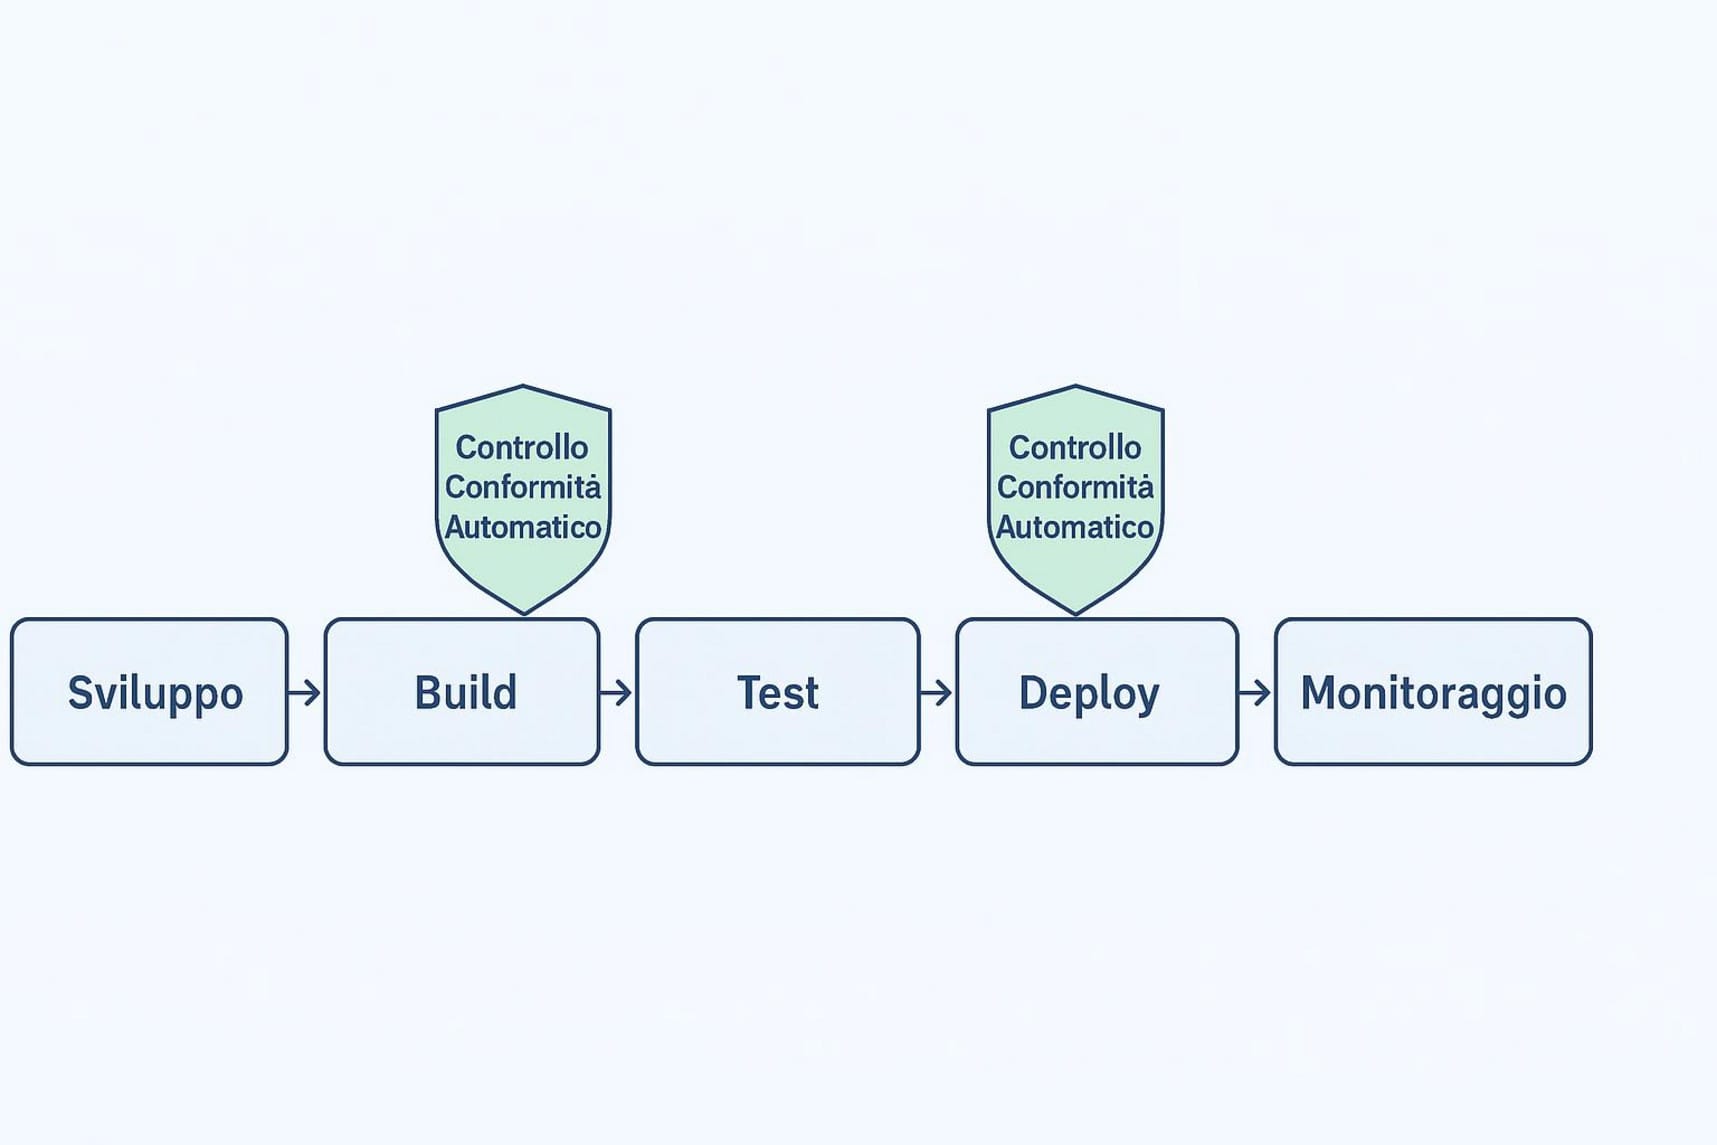
La tracciabilità delle operazioni aumenta quando la conformità è integrata nella pipeline di sviluppo e nell’IaC. Ogni risorsa cloud deve essere conforme prima del rilascio e restare sotto controllo nel tempo. Ogni modifica, accesso o evento rilevante viene registrato e reso disponibile per la revisione. Le piattaforme di conformità automatizzata supportano anche l’allineamento a framework come SOC 2, ISO 27001 e GDPR. La generazione di prove e report su richiesta accelera le verifiche esterne e ne riduce il peso in termini di risorse.
Criteri di selezione dei fornitori cloud e gestione della responsabilità
La scelta del cloud service provider (CSP) incide in modo determinante sulla capacità di mantenere la conformità normativa. Non è solo una decisione tecnica: occorre valutare in che misura il CSP supporta le esigenze normative specifiche dell’azienda. Il criterio prioritario è la comprensione del modello di responsabilità condivisa. Cliente e CSP devono avere confini chiari tra ruoli e responsabilità — in particolare in IaaS, PaaS e SaaS — da formalizzare nello SLA, così da chiarire chi fa cosa e chi sostiene i costi in caso di problemi.
Un altro criterio fondamentale è rappresentato dalle certificazioni del fornitore. È preferibile scegliere provider con certificazioni riconosciute come ISO 27001 (sicurezza delle informazioni), ISO 22301 (business continuity), ISO 27017/27018 (protezione dei dati nel cloud) e ISAE 3402 Type II (controlli interni). I data center Tier IV offrono forti garanzie di resilienza e disponibilità per i sistemi critici. È utile richiedere report SOC 2® — meglio Type 2, che misura l’efficacia dei controlli nel tempo; in sua assenza, un SOC 3® può comunque offrire un riscontro indipendente.
Infine, la gestione della responsabilità include la prevenzione del vendor lock-in e l’adozione di una vera strategia multi-cloud. I recenti episodi di interruzione di servizio hanno dimostrato che la ridondanza all’interno di un unico provider può non essere sufficiente: un’anomalia su un servizio centrale può propagarsi su più zone simultaneamente. Con il multi-cloud, attraverso standard aperti (API, framework open source), si riduce la dipendenza, si migliora la resilienza e si mantiene un controllo più efficace su dati e carichi di lavoro AI in modo sostenibile nel tempo.
Sfide comuni nell’adozione della conformità cloud e soluzioni pratiche
Il passaggio alla conformità cloud porta con sé anche ostacoli concreti: dipendenza dai grandi provider, complessità della gestione multi-cloud e fattore umano. Ma per ciascuna di queste sfide esistono soluzioni pratiche capaci di rafforzare sicurezza e conformità.
Riconoscere queste difficoltà e prepararsi con anticipo è fondamentale per fare in modo che il cloud generi un vantaggio reale, e non un onere aggiuntivo. Dalla riduzione dei rischi tecnici alla crescita della cultura interna, ogni aspetto richiede attenzione e un approccio preventivo.
Dipendenza dai grandi provider e sovranità digitale
Una delle sfide più rilevanti è la dipendenza dai grandi provider (hyperscaler come AWS, Azure, Google Cloud) e il tema della sovranità digitale. Anche quando questi provider offrono elevati standard di sicurezza, i dati possono transitare in data center globali soggetti a giurisdizioni estere, con rischi di conflitti normativi e incertezze su chi eserciti l’effettivo controllo. Episodi recenti di interruzione di servizio — originati da errori interni e amplificati dai sistemi automatizzati — hanno evidenziato che il cloud non è immune da vulnerabilità e che la concentrazione su un unico fornitore è un rischio da non sottovalutare.
La risposta è una vera strategia multi-cloud e, in molti contesti, il ricorso al modello di cloud sovrano. La semplice ridondanza interna a un provider non è sufficiente: un’anomalia su un servizio centrale può colpire più zone contemporaneamente. Un cloud sovrano garantisce che i dati rimangano in data center nazionali o UE, con residenza e controllo giuridico chiaramente definiti. È una scelta di particolare rilievo per settori critici come finanza, sanità e pubblica amministrazione. Diversificare i provider e adottare standard aperti riduce il lock-in e consente di mantenere il controllo sui dati e la libertà di gestione dei carichi AI in modo conforme e sostenibile.
Come mitigare i rischi correlati a patch, fornitori terzi e multi-cloud
Ridurre i rischi legati a patch, terze parti e multi-cloud richiede un approccio integrato e continuativo. In ambienti multi-cloud la governance può diventare più complessa, poiché ogni provider dispone di regole e strumenti propri. Le piattaforme di automazione della conformità possono analizzare risorse su più cloud (AWS, Azure, Google Cloud) e applicare policy in modo coerente, aggregando tutto in una dashboard unificata.
Per patch e vulnerabilità, normative come DORA richiedono processi ben definiti: fonti affidabili di informazione sulle vulnerabilità, monitoraggio degli asset ICT, scansioni e valutazioni coerenti con il profilo di rischio, e criteri chiari per la prioritizzazione degli interventi correttivi. L’automazione può verificare la crittografia e la protezione dei dati durante tutto il ciclo di vita, mentre i sistemi DLP controllano e bloccano i trasferimenti non autorizzati.
La gestione dei fornitori terzi è un elemento centrale, come sottolinea DORA, che richiede una mappatura precisa delle dipendenze esterne. Il registro dei servizi ICT di terze parti deve documentare: catena di fornitura, criticità del servizio, dati coinvolti, luogo di trattamento e conservazione, sostituibilità del fornitore ed esistenza di un piano di uscita. In questo modo la conformità copre anche i rischi esterni, non solo quelli interni.
Infine, un tema costante è l’aggiornamento delle policy e delle norme. Soluzioni pratiche includono compliance pack già predisposti per standard come SOC 2, ISO 27001 e GDPR, aggiornati con regolarità. Questi pacchetti si possono estendere tramite Policy-as-Code nei template IaC. Un repository centralizzato di policy consente di propagare gli aggiornamenti in automatico su tutti gli ambienti, garantendo coerenza senza necessità di interventi manuali.
Ruolo della formazione e del coinvolgimento del personale
Anche con automazione e strumenti avanzati, le persone rimangono un elemento determinante per conformità e sicurezza. Nessuna strategia produce risultati concreti senza il coinvolgimento e la consapevolezza del personale. Le norme e le minacce evolvono continuamente: i dipendenti devono comprendere i rischi e le proprie responsabilità.
I programmi di formazione e sensibilizzazione sono fondamentali: sessioni periodiche su privacy e protezione dei dati, simulazioni di phishing e approfondimenti sulle tecniche di ingegneria sociale adottate dagli attaccanti. Conoscere queste tattiche aiuta a ridurre gli errori umani e a rafforzare la prima linea di difesa.
Va gestito anche il rischio delle minacce interne. Un insider malevolo o semplicemente disattento può causare danni anche in presenza di buone misure tecniche. Oltre alla formazione, sono necessari sistemi di monitoraggio continuo di conformità e sicurezza che traccino i comportamenti degli utenti: scostamenti dai modelli abituali di utilizzo della rete o dei dati possono segnalare attività sospette, prevenire movimenti laterali e rilevare l’introduzione di codice malevolo. Una cultura interna in cui ogni collaboratore si sente responsabile della protezione dei dati è la base di una difesa solida e duratura.
Best practice per sviluppare una cultura di conformità resiliente con le tecnologie cloud
Costruire una cultura di conformità resiliente nel cloud non è un traguardo da raggiungere una volta sola: è un percorso continuo, fatto di aggiornamenti e miglioramenti costanti. Le best practice puntano a inserire la conformità in ogni fase del ciclo di vita dei servizi cloud, usando automazione e monitoraggio per costruire un sistema robusto e orientato alla prevenzione. In questo modo si riducono i rischi e si trasforma la sicurezza e la privacy in un punto di forza, con effetti positivi su reputazione e fiducia.
Il cambiamento fondamentale è di mentalità: da “rispondere all’audit” a “essere pronti tutto l’anno.” La conformità diventa così una conseguenza naturale di processi chiari e automatizzati, non un’attività straordinaria. Questo richiede un impegno continuo nella revisione, nell’aggiornamento e nell’adozione di nuove tecnologie e metodologie.
Eseguire audit regolari e aggiornare la documentazione
Audit regolari e documentazione aggiornata devono entrare nella routine operativa quotidiana. Non sono eventi isolati: sono un processo continuo che mantiene policy e controlli allineati alle normative e alle buone pratiche. Le organizzazioni possono impiegare strumenti che rilevano configurazioni cloud errate e controlli predefiniti per ottenere risultati migliori negli audit. Quando emergono vulnerabilità o non conformità, occorre produrre report chiari e trasmetterli rapidamente ai team di sicurezza e agli stakeholder per avviare le azioni correttive.
La conformità non è una verifica “una tantum”: richiede adattamento costante. Le normative sui dati nel cloud evolvono in risposta a nuove tecnologie, nuove preoccupazioni sociali, cambiamenti geopolitici e nuovi profili di rischio. Revisioni e aggiornamenti periodici dei programmi di compliance sono quindi imprescindibili. Documentazione tecnica, registrazioni automatiche e procedure devono restare sempre aggiornate, distinguendo tra modifiche interne previste e interventi che richiedono una nuova valutazione della conformità. In questo modo si garantiscono trasparenza e verificabilità lungo tutto il ciclo di vita di sistemi, prodotti e servizi.
Automazione e monitoraggio continuo
Automazione e monitoraggio continuo sono la base di una cultura di conformità resiliente nel cloud. Automatizzare i processi di conformità è un requisito pratico per rendere i programmi di compliance sostenibili nel tempo. Con strumenti e processi automatizzati, le aziende semplificano la gestione, riducono il lavoro manuale e migliorano coerenza e precisione.
Il monitoraggio continuo tiene sotto controllo le risorse cloud in tempo reale rispetto a standard e policy. Gli strumenti CSPM rilevano configurazioni errate, violazioni di policy e lacune di sicurezza; la funzione di correzione automatica — oltre alla semplice notifica — mantiene le risorse conformi senza interventi manuali, assicurando che ogni deviazione venga risolta prontamente e l’ambiente resti sempre pronto per le verifiche.
L’automazione copre anche la raccolta delle prove e la generazione di report, prodotti automaticamente o su richiesta. Questo riduce i costi di preparazione degli audit e libera i team da attività ripetitive, accelerando al contempo l’individuazione e la risposta alle minacce. Integrare i controlli di conformità nelle pipeline DevOps e CI/CD consente rilasci rapidi senza sacrificare la conformità, creando un ciclo virtuoso in cui sicurezza e compliance sono componenti naturali dello sviluppo e dell’operatività.
Pianificazione per la conformità futura e i cambiamenti normativi
In un panorama digitale in rapida evoluzione, pianificare la conformità futura e anticipare i cambiamenti normativi è una necessità strategica. La conformità cloud non è un risultato da conseguire una volta, ma un processo continuo che richiede attenzione e miglioramento costanti. Le organizzazioni devono restare in grado di adattarsi man mano che le normative cambiano, anticipando nuove leggi e aggiornando le proprie strategie di conseguenza.
Un elemento fondamentale è l’adozione di un framework di conformità flessibile: applicare controlli allineati ai framework correnti (GDPR, HIPAA, PCI DSS, SOC 2, ISO 27001, NIS2, DORA, AI Act) e mantenere infrastruttura e policy sufficientemente modulari da poter essere aggiornate con facilità. Strumenti di conformità basati su IA e monitoraggio automatico possono aiutare a gestire la compliance in modo efficiente e a rispondere rapidamente agli incidenti.
È altrettanto importante la formazione continua: gruppi di settore e ordini professionali aggiornano periodicamente le best practice di sicurezza e conformità cloud. Mantenere i team aggiornati contribuisce a preservare la solidità dei programmi di compliance nel tempo. Le metriche sono infine uno strumento prezioso per valutare l’efficacia della conformità: KPI come frequenza degli audit, tempo medio di risoluzione dei problemi e tasso di violazioni aiutano a misurare i progressi e a individuare le aree di miglioramento. Con framework solidi, strumenti adeguati e un approccio preventivo, le aziende possono rispettare le norme e al contempo valorizzare i benefici del cloud, usando la conformità come leva per innovazione e crescita.
Domande frequenti sulla conformità di nuova generazione con Smart Cloud
Il passaggio a una cultura di conformità di nuova generazione, basata su politiche Smart Cloud, solleva molti interrogativi. I concetti tradizionali cambiano e le nuove tecnologie aprono scenari inediti. Di seguito rispondiamo ad alcune domande ricorrenti per chiarire i punti fondamentali e aiutare le aziende a orientarsi.
Comprendere la differenza tra on-premises e cloud, scegliere gli strumenti giusti e conoscere le possibili sanzioni sono passaggi essenziali per costruire una strategia di governance del cloud che funzioni davvero. In questo contesto, informazione e chiarezza sono elementi imprescindibili.
Che differenza c’è tra compliance cloud e on-premises?
La differenza principale tra compliance cloud e on-premises riguarda controllo, responsabilità e dinamicità dell’ambiente nel tempo. Nel modello on-premises, l’azienda controlla l’intera infrastruttura (server, software, rete, dati) e si assume tutta la responsabilità: deve creare e mantenere controlli di sicurezza, processi di audit e documentazione. Questo porta spesso ad audit manuali e periodici, che possono essere lunghi, costosi e poco adatti a cambiamenti rapidi di normative e minacce.
Nella compliance cloud, controllo e responsabilità sono distribuiti tra il cloud provider (CSP) e il cliente, secondo il modello di responsabilità condivisa. In linea generale, il CSP gestisce la sicurezza “del” cloud (infrastruttura fisica e base), mentre il cliente gestisce la sicurezza “nel” cloud (dati, applicazioni, configurazioni, accessi). Il cloud è un ambiente più dinamico e presenta sfide specifiche, ma offre anche maggiori possibilità di controllo automatizzato e continuativo.
Le politiche Smart Cloud sfruttano questa dinamicità con la conformità continua: monitoraggio in tempo reale, controlli automatici (policy-as-code), raccolta automatica delle prove e rilevamento immediato delle deviazioni. In pratica, gli audit “puntuali” vengono sostituiti da verifiche costanti, con maggiore efficienza e coerenza. In sintesi: on-premises è più statico e a completa carico dell’azienda; il cloud è più dinamico, condiviso e fondato sull’automazione.
Come scelgo uno strumento efficiente per la conformità cloud?
Scegliere uno strumento efficiente per la conformità cloud è una decisione che incide concretamente sul lavoro quotidiano. Ecco i criteri più utili:
- Automazione e monitoraggio continuo: cerca strumenti che supportino la policy-as-code e il monitoraggio continuativo (es. CSPM), con capacità di rilevare e, se possibile, correggere automaticamente errori e violazioni.
- Copertura multi-cloud e ibrida: se utilizzi più cloud o un modello ibrido, lo strumento deve operare su più piattaforme e aggregare i risultati in una dashboard unificata.
- Raccolta automatica delle prove e reportistica: deve raccogliere log, configurazioni, permessi e impostazioni di sicurezza e generare report dettagliati su richiesta, utili per audit interni ed esterni.
- Supporto ai framework normativi: preferisci strumenti con pack già pronti e aggiornati per norme e standard (GDPR, NIS2, DORA, AI Act, HIPAA, PCI-DSS, ISO 27001, SOC 2) e con possibilità di aggiungere regole personalizzate.
- Controlli IAM: deve individuare permessi eccessivi, MFA assente, ruoli configurati in modo scorretto e altri problemi legati alla gestione degli accessi.
- Protezione dei dati e sicurezza di rete: verifica della crittografia (a riposo e in transito), funzionalità DLP, controlli su configurazioni di rete (segmentazione, firewall, protezione DDoS).
- Integrazione con i flussi esistenti: integrazione con DevOps e CI/CD per non rallentare i team mantenendo la copertura di conformità.
- Supporto alla risposta agli incidenti: visibilità in tempo reale, avvisi, workflow per registrare incidenti e attivare risposte rapide.
Con questi criteri è possibile scegliere uno strumento che aiuta a rispettare le normative e al contempo rende il lavoro nel cloud più efficiente e sicuro.
Quali sono le sanzioni per la mancata conformità alle normative europee?
Le sanzioni per la non conformità alle normative europee possono essere molto severe e colpire sia il piano economico sia quello reputazionale. L’UE ha previsto importi significativi per incentivare aziende e organizzazioni a rispettare gli standard di sicurezza e privacy.
Per il GDPR, le violazioni possono comportare sanzioni fino a 20 milioni di euro o fino al 4% del fatturato annuo globale (se superiore). Le sanzioni più elevate riguardano violazioni gravi, come il mancato rispetto dei principi di trattamento, dei diritti degli interessati o delle norme sui trasferimenti internazionali. Sono previste soglie inferiori per le violazioni di natura procedurale.
Anche le normative più recenti prevedono sanzioni calibrate per risultare efficacemente dissuasive:
- AI Act: per le violazioni più gravi può arrivare fino a 35 milioni di euro o al 7% del fatturato annuo globale (ad esempio, per sistemi di IA vietati); soglie inferiori si applicano ad altre tipologie di violazione.
- NIS2: richiede agli Stati membri di prevedere sanzioni efficaci e proporzionate. Per le entità essenziali: almeno 10 milioni di euro o 2% del fatturato globale. Per le entità importanti: almeno 7 milioni di euro o 1,4% del fatturato globale.
- DORA: nel settore finanziario prevede sanzioni amministrative pecuniarie rilevanti e forti poteri di intervento per le autorità di vigilanza in caso di violazioni gravi.
- Data Act: impone obblighi informativi, organizzativi e contrattuali; le sanzioni dipendono dalle normative nazionali di attuazione e dalle autorità competenti.
Oltre alle sanzioni economiche, vanno considerati i danni reputazionali: perdita di fiducia, erosione del valore del brand, difficoltà nell’acquisizione di nuovi clienti e possibili azioni legali. In alcuni casi, la non conformità può sfociare in incidenti che interrompono le attività o mettono a rischio la continuità operativa. La conformità, quindi, non è solo un obbligo di legge: è un investimento necessario per mantenere una posizione solida nel mercato digitale.